
Modul 2 · 2.4
Ako rozpoznať phishing vo webmaile
Modul 2: Čítanie pošty · Čas čítania: 10 minút
Cieľ lekcie: Po tejto lekcii rozpoznáte znaky phishingového e-mailu, viete vo webmaile overiť, kam v skutočnosti vedie odkaz a kam pôjde odpoveď, a viete, čo robiť s podozrivým e-mailom aj v prípade, že ste predsa klikli.
Kľúčové pojmy: phishing, text odkazu, skutočný odkaz, názov domény, subdoména, napodobnená doména (lookalike), Odpovedať na, upozornenie na podozrivé adresy, Nahlásiť spam, iný komunikačný kanál
Čo je phishing
Phishing je e-mail, ktorý sa vás snaží prinútiť urobiť niečo, čo pomôže odosielateľovi: prihlásiť sa na falošnej stránke, zaplatiť, otvoriť prílohu alebo poslať späť nejaké údaje. Slovo pochádza z anglického fishing, teda rybárčenie: útočník nahodí udicu a čaká, kto zahryzne.
Väčšina phishingu necieli na váš počítač, ale na vás. Často v ňom nie je žiadny vírus. E-mail len chce, aby ste niečo urobili sami. Preto antivírus pomôže iba obmedzene, zato znalosť trikov pomôže veľmi.
Typické ingrediencie
Takmer každý phishingový e-mail využíva jeden alebo viac z týchto prostriedkov:
- Naliehavosť: "do 24 hodín", "ešte dnes", "posledná upomienka". Kto sa ponáhľa, menej kontroluje.
- Hrozba: vaša schránka bude zablokovaná, vaša doména vyprší, máte nezaplatenú platbu, váš balík sa vráti odosielateľovi.
- Odmena alebo zvedavosť: vrátenie peňazí, zdieľaný dokument, hlasová správa.
- Tlačidlo alebo odkaz na stránku, ktorá vyzerá ako stránka vašej banky, vášho poskytovateľa alebo vášho webmailu.
- Odosielateľ alebo doména, ktorá takmer sedí.
- Odlišná adresa pre odpoveď, aby sa vaša odpoveď dostala k podvodníkovi.
E-mail, ktorý súrí a zároveň obsahuje odkaz na prihlasovaciu stránku, si vždy zaslúži druhý pohľad, aj keď vyzerá úhľadne. Dobrý phishing už nemá pravopisné chyby.
Text odkazu a skutočný odkaz
V e-maile sú text, ktorý vidíte, a adresa, kam odkaz vedie, dve rôzne veci. V zdrojovom kóde e-mailu to vyzerá takto:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.sk
</a>
Vidíte https://webmail.weboke.sk, ale dostanete sa na úplne inú adresu. Na počítači to overíte takto: ukážte myšou na odkaz alebo tlačidlo, ale neklikajte. V dolnej časti okna prehliadača sa zobrazí skutočná adresa. Na telefóne alebo tablete podržte prst na odkaze dlhšie; zobrazí sa ponuka s adresou nad ňou. Potom nevyberajte možnosť otvoriť.
Ako čítať webovú adresu
Skutočnú adresu potom musíte vedieť správne prečítať. Pozrite sa na časť medzi https:// a najbližšou lomkou. Čítajte ju sprava doľava: koncovka (.nl, .com, .example) a slovo pred ňou spolu tvoria názov domény. To je časť, na ktorej záleží.
https://webmail.weboke.sk/: názov domény je weboke.nl. Časť webmail pred ním z neho robí subdoménu; tú môže vytvoriť iba vlastník domény weboke.nl.https://login.weboke.nl.account-check.example/inloggen: názov domény je account-check.example. Všetko pred ním ("login.weboke.nl") je subdoména, ktorú si zvolil sám útočník. Toto je najznámejší trik.https://weboke-beveiliging.example/: napodobnená doména (lookalike). Obsahuje známy názov, ale je to iná doména, ktorú si môže zaregistrovať ktokoľvek.https://www.example.com@account-check.example/: všetko pred znakom @ sa ignoruje; dostanete sa na account-check.example.
Existujú aj domény, ktoré využívajú triky s písmenami: číslicu 0 namiesto písmena o, rn namiesto m alebo písmená z inej abecedy, ktoré vyzerajú rovnako. Ak takýto rozdiel voľným okom nevidíte, pomôže správca hesiel: heslo vyplní iba na skutočnej doméne (lekcia 1.3).
Odosielateľ a Odpovedať na
V lekcii 2.2 ste videli, že zobrazované meno nič nedokazuje a že Odpovedať na môže mať vlastnú adresu. Pri phishingu sa tieto dve veci často spájajú. E-mail má vraj prísť od "WebOké Support", adresa je support@weboke-beveiliging.example a Odpovedať na smeruje na bezplatnú e-mailovú adresu. Alebo e-mail príde zo skutočnej adresy vášho riaditeľa, ale Odpovedať na smeruje na inú doménu. To druhé je typické pre podvod v mene riaditeľa (CEO fraud): "naliehavá platba", o ktorú vraj riaditeľ žiada priamo z porady.
Webmail trochu pomáha. Ak adresa odosielateľa obsahuje znaky, ktoré sa podobajú na bežné písmená, ale nie sú nimi, webmail nad správou zobrazí upozornenie, že správa obsahuje e-mailové adresy, ktorým nemusí byť možné dôverovať. Ak toto upozornenie uvidíte, považujte e-mail za podozrivý. Ak ho nevidíte, nič to neznamená: väčšina phishingu jednoducho používa inú doménu.
A pamätajte si z lekcie 2.2: e-mail, ktorý bez problémov prejde kontrolami SPF, DKIM a DMARC, môže byť stále phishing. Útočník vtedy používa svoju vlastnú, skutočnú doménu.
Čo robiť s podozrivým e-mailom
- Neklikajte, neodpovedajte, neotvárajte prílohy. Ani "len na skúšku".
- Choďte na stránku sami. Týka sa e-mail vašej banky, vášho poskytovateľa alebo balíka? Otvorte stránku alebo aplikáciu tak ako vždy, cez záložku alebo ručným zadaním adresy. Ak tam nič nie je, e-mail bol falošný.
- Pri pochybnostiach zavolajte, a to na číslo, ktoré ste už mali, nie na číslo z e-mailu.
- Nahláste e-mail. Vo webmaile WebOké tlačidlom Nahlásiť spam: správa sa odošle spamovému tímu WebOké a presunie sa do vášho priečinka Nevyžiadaná pošta. Ak sa e-mail týka vašej banky, prepošlite ho aj na adresu, ktorú banka používa na nahlasovanie podvodov. Na Slovensku môžete phishing nahlásiť aj Polícii SR (https://www.minv.sk/?policia) a SK-CERT (https://www.sk-cert.sk/).
- Upozornite kolegov, ak e-mail dostalo viac ľudí vo vašej organizácii.
Čo ak ste predsa klikli alebo sa prihlásili?
Môže sa to stať každému. Najväčší rozdiel urobí rýchla reakcia.
- Okamžite zmeňte heslo, a to zo zariadenia, ktorému dôverujete, a aj na každom inom mieste, kde ste používali rovnaké heslo.
- Zapnite dvojstupňové overenie (lekcia 8.1).
- Skontrolujte, či v schránke nezostali stopy. Útočníci, ktorí sa dostanú do schránky, často vytvoria filter, ktorý poštu presmerúva alebo skrýva, alebo vo vašej identite zmenia Odpovedať na. Pozrite sa do Nastavenia > Filtre, Nastavenia > Identity a do časti Mimo kancelárie, či tam nie je niečo, čo ste nevytvorili vy.
- Zadali ste platobné údaje? Okamžite zavolajte do banky.
- Posiela vaša schránka zrazu spam? Nahláste to svojmu poskytovateľovi.
V praxi: takto to funguje vo webmaile
Vo webmaile ukážte myšou na odkaz a v dolnej časti prehliadača uvidíte skutočnú adresu. Cez Podrobnosti uvidíte adresu odosielateľa a na obrazovke písania správy vidíte, kam pôjde odpoveď. Tlačidlo Nahlásiť spam nájdete nad správou.
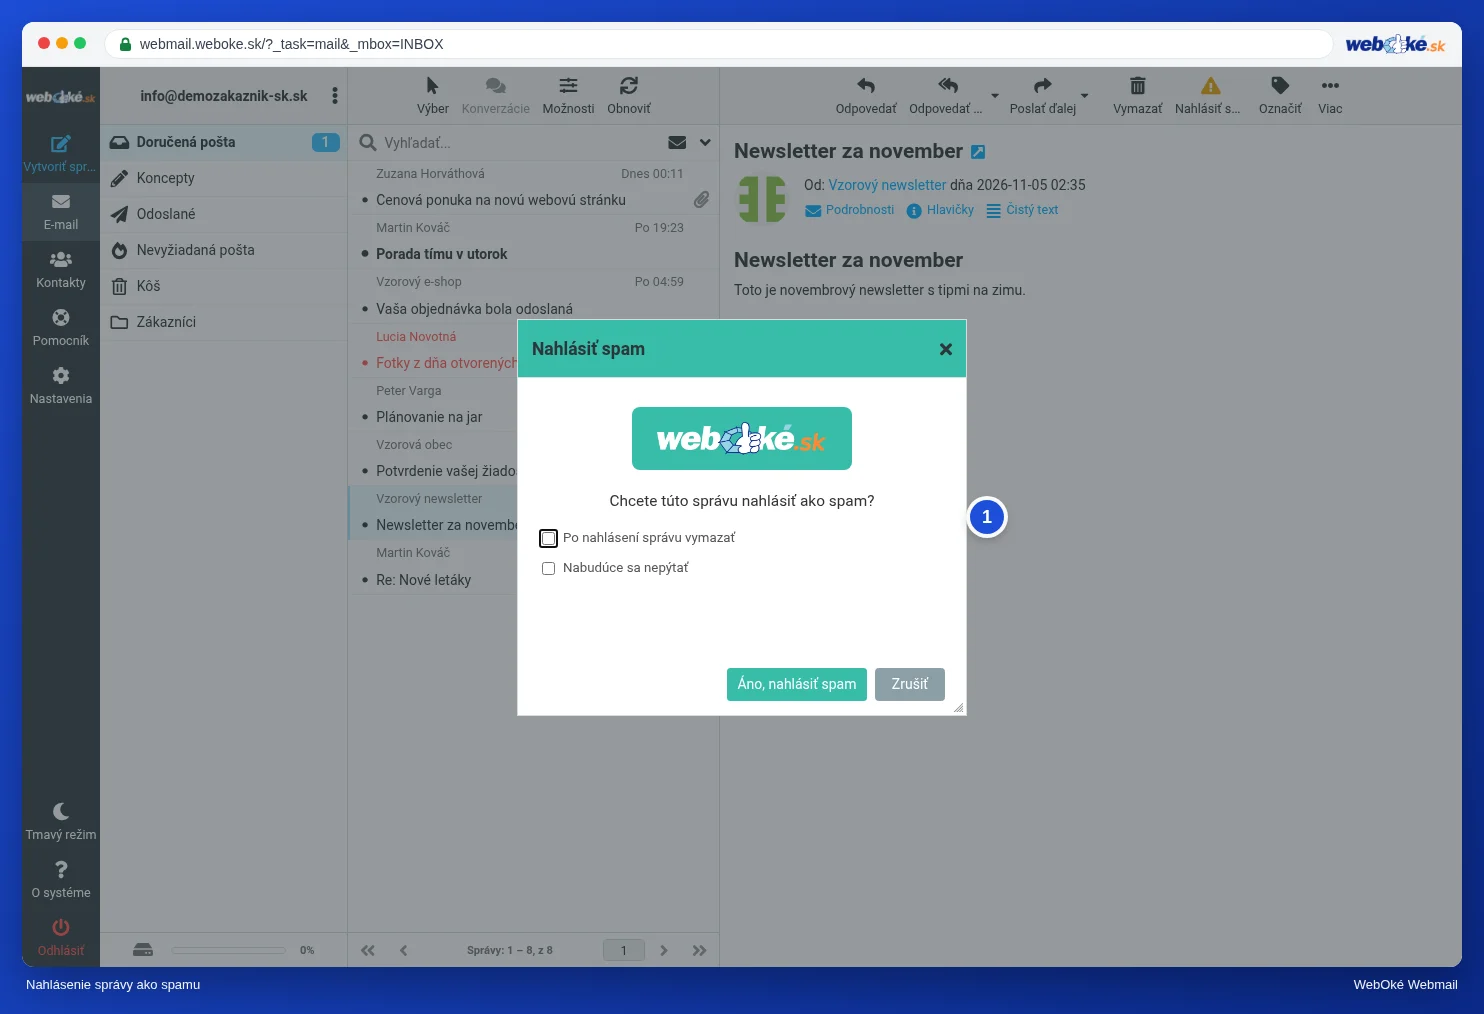
Na obrázku vidíte okno, ktoré sa zobrazí po kliknutí na Nahlásiť spam. Príručka k Roundcube to popisuje v časti Nahlásenie spamu tlačidlom Nahlásiť spam. V iných webmailoch, napríklad Gmail alebo Outlook.com, to funguje podobne: tlačidlo sa tam volá napríklad Nahlásiť phishing alebo Nahlásiť.
Zhrnutie
- Phishing pracuje s naliehavosťou, hrozbou, odkazom na falošnú stránku a odosielateľom, ktorý takmer sedí.
- Text odkazu a skutočný odkaz sa líšia: ukážte naň myšou alebo na telefóne podržte prst dlhšie.
- Názov domény čítajte sprava doľava; všetko pred ním si volí sám vlastník tejto domény.
- Odpovedať na smerujúce na inú doménu a upozornenie na podozrivé adresy sú varovné signály; úspešná kontrola DMARC nič nedokazuje o dôveryhodnosti.
- Neklikať, ísť na stránku sami, nahlásiť; ak ste predsa klikli: zmeniť heslo a skontrolovať filtre a identity.
Kvíz
Úloha
Úloha A2.4: Rozbor podozrivého e-mailu. Materiál phishing-1.eml nájdete pod touto úlohou. Otvorte ho ako text (napríklad v aplikácii Poznámkový blok alebo TextEdit, nie v e-mailovom programe) a vyhľadajte hlavičky From a Reply-To a adresu za tlačidlom v obsahu (atribút href). Vyplňte: skutočnú doménu odosielateľa, doménu, kam tlačidlo v skutočnosti vedie, doménu v Odpovedať na, a zvoľte, či e-mailu dôverujete. Program porovná vaše odpovede so správnymi odpoveďami a pri každej otázke ukáže, kde ste ju v súbore mohli nájsť.
Ďalšie čítanie
Kroky vo webmaile platia pre webmail WebOké; v iných webmailoch to funguje podobne.
- Roundcube Webmail 11.2: Nahlásenie spamu tlačidlom Nahlásiť spam
- Je tento e-mail naozaj od WebOké? Ako rozpoznať phishing a použiť akčný kód
- Ako rozpoznať phishing: ako správne prečítať odkaz a odosielateľa
- Prevzatá emailová schránka alebo spam z vašej adresy: takto to vyriešite
- Bezplatný kurz Bezpečne online pre podnikateľov 1.2: Phishing, podvod na CEO a podvod s faktúrou
- Bezplatný kurz Bezpečne online pre podnikateľov 3.2: Čítanie domén a odkazov
- Bezplatný kurz Bezpečne online pre podnikateľov 3.5: Klikli ste? Čo teraz?